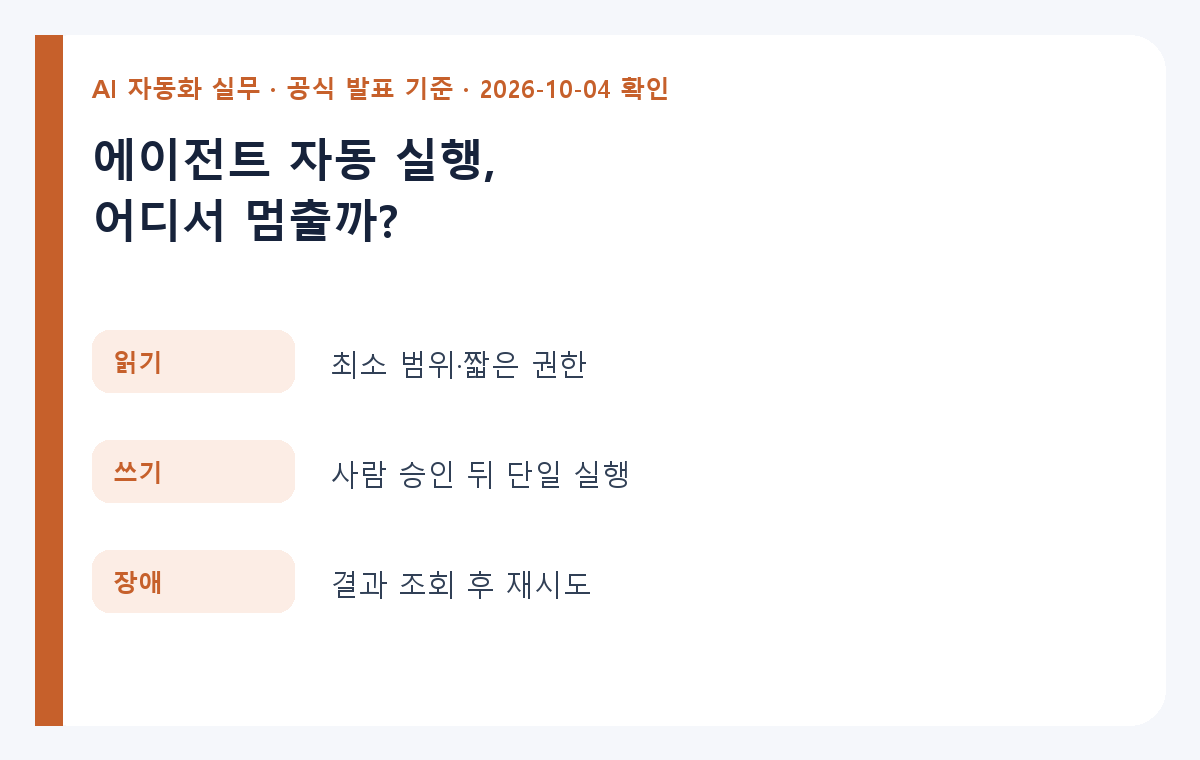
AI 에이전트는 ‘조회·초안 작성’까지 자동으로 처리하고, 돈·개인정보·권한·외부 발송을 바꾸는 행동은 사람이 확인한 뒤 좁은 실행 경로로 넘기는 방식이 가장 운영하기 쉽습니다. 승인 버튼 하나를 마지막에 붙이는 것만으로는 부족합니다. 도구별 권한, 실행 범위, 중복 방지 키, 네트워크, 감사 로그를 각각 분리해야 합니다.
이 글은 2026년 10월 4일 KST에 Anthropic의 2026년 9월 1일 Enterprise Frontier Safeguards(EFS) 발표과 8월 31일 보안 강화 안내를 직접 확인해 작성했습니다. EFS는 올가을부터 단계적으로 제공 예정이라고 발표된 기능이므로, 여기서는 특정 제품 도입 안내가 아니라 일반적인 승인·가드레일 설계 양식으로 설명합니다. 아래 고객·티켓·환불 값은 가상 예시입니다.

핵심 답: 위험도에 따라 ‘자동’과 ‘승인’을 분리한다
| 행동 | 기본 처리 | 필수 통제 |
|---|---|---|
| 문서·주문 상태 조회, 답변 초안 | 자동 | 읽기 전용 도구, 최소 데이터, 호출 로그 |
| 고객에게 이메일 발송, CRM 상태 변경 | 승인 대기 | 대상·본문·변경량을 사람이 미리 보기로 확인 |
| 환불, 권한 부여, 파일 삭제, 외부 시스템 실행 | 사람이 단일 명령 실행 | 짧은 권한, 실행 키, 결과 조회, 되돌리기 절차 |
중요한 기준은 모델이 도구를 선택했는지가 아니라 되돌릴 수 없는 변화가 생기는지입니다. 액션이 한 번만 실행돼도 비용·개인정보·계정 접근에 영향이 생긴다면, 에이전트의 판단과 실제 쓰기 API 호출 사이에 승인 상태를 둡니다.
설정 순서: 5개의 통제 경계를 문서로 고정한다
- 행동 목록을 읽기와 쓰기로 나눕니다. ‘티켓 조회’, ‘주문 조회’, ‘답변 초안’처럼 자동화 가능한 행동부터 적고, ‘환불 실행’, ‘사용자 초대’, ‘계약 발송’은 별도 목록으로 둡니다.
- 도구는 업무별 최소 범위로 발급합니다. 범용 관리자 토큰 대신
order.read처럼 짧은 수명의 역할별 자격증명을 사용합니다. 비밀값을 프롬프트, 티켓, 실행 로그에 넣지 않습니다. - 쓰기 요청은 승인 패킷으로 바꿉니다. 에이전트가 실행 대신
awaiting_approval레코드를 만들고, 대상·예상 변경·근거·되돌리기·만료 시간을 보여 줍니다. - 실행 키와 결과 조회를 분리합니다. 예를 들어
refund:order_1042:policy_v3를 키로 저장합니다. 타임아웃이 나면 같은 호출을 반복하기 전에 결제 시스템에서 그 키의 결과를 조회합니다. - 네트워크와 승인자를 분리합니다. 기본값은 외부 통신 차단으로 두고 필요한 도메인·API만 허용합니다. 승인자는 요청자 자신이 아니라 업무 책임자 또는 별도 역할로 지정합니다.
가상 예시: 고객 지원 에이전트의 안전한 환불 흐름
자동 영역: 티켓 번호를 받아 주문·배송 상태를 읽고, 지연 사유와 환불 가능 정책을 요약해 초안을 만듭니다. 승인 영역: 에이전트는 금액·결제수단·주문 번호·정책 버전을 담은 승인 패킷을 생성합니다. 실행 영역: 담당자가 확인한 뒤에만 별도 환불 서비스가 한 번 호출됩니다. 이 서비스는 승인 ID, 실행 키, 최종 결제 응답 ID를 함께 남깁니다.
승인 거절·만료·정책 불일치는 모두 실패 상태로 기록하고, 에이전트가 다른 결제수단이나 더 넓은 권한을 찾아 우회하지 못하게 합니다. 이 방식이면 모델의 답변 품질과 실제 금전 변경 실패를 서로 다른 문제로 추적할 수 있습니다.
가드레일은 한 겹이 아니라 ‘차단·관찰·개입’으로 둔다
Anthropic은 8월 보안 강화 안내에서, 환경 설정 하나에 의존하지 말고 프롬프트 경계·격리 검증·실시간 개입 모니터링을 함께 사용해야 한다고 설명했습니다. 특히 고위험 평가 환경에서는 인터넷을 기본 차단하고, API 키를 환경 밖에 두며, 실행 전에 격리 상태를 검증하는 방식을 제시합니다.
- 차단: 허용 도구, 허용 도메인, 데이터 필드, 최대 변경 건수를 정책으로 제한합니다.
- 관찰: 요청자, 사용 도구, 입력 범주, 승인자, 실행 키, 결과 ID를 연결해 감사 로그로 남깁니다. 원문 민감정보는 필요할 때만 별도 접근 통제로 보관합니다.
- 개입: 예상 밖 도구 호출, 권한 상승 시도, 대량 변경, 허용되지 않은 네트워크 연결은 실행 전에 중단하고 사람에게 알립니다.
비용·제공 조건·개인정보: 발표와 운영 설계를 구분한다
EFS 발표은 고객이 관리하는 클라우드 인프라에 데이터를 보관하면서 오용 탐지를 운영하는 방향을 설명하며, Claude Code·Claude Enterprise·Claude Platform·Amazon Bedrock·AWS의 Claude Platform·Google Agent Platform·Microsoft Foundry 지원을 예고했습니다. 다만 발표 시점 기준으로 고객별 단계적 출시 예정이므로, 실제 이용 가능 여부·계약·리전·보관 기간·키 관리 책임은 구매 또는 보안 검토 전에 공식 담당 채널에서 다시 확인해야 합니다.
‘Zero Data Retention’ 같은 계약·제품 용어와 사내 로그 보관 정책을 같은 뜻으로 취급하면 안 됩니다. 조직은 탐지에 필요한 최소 로그, 보관 기간, 접근자, 삭제 절차를 별도로 정하고 개인정보·규제 요구사항에 맞는 법무·보안 검토를 거쳐야 합니다.
누구에게 맞는가
고객 지원, 운영 조사, 내부 문서 검색처럼 읽기 작업이 많고 쓰기 결과를 검토할 담당자가 있는 팀에 적합합니다. 반대로 승인자·되돌리기·실행 책임자가 정해지지 않은 팀은 에이전트 도구를 늘리기보다 단일 워크플로우와 수동 체크리스트부터 만드는 편이 안전합니다.
관련 글
- n8n MCP vs API 선택 체크리스트 — 고정 단계와 도구 선택 단계를 나누는 기준을 확인합니다.
- Codex Skills 설계 가이드 — 자동화 지침에 권한·승인·완료 조건을 적는 방법을 이어서 봅니다.
- AWS 비용 관리 시작 가이드 — 역할과 비용 책임을 분리해 운영 데이터를 점검하는 방법을 확인합니다.
공식 출처와 확인일
- Anthropic — Developing Enterprise Frontier Safeguards with our customers (2026-09-01 게시, 2026-10-04 KST 확인)
- Anthropic — Improving our alignment and security efforts (2026-08-31 게시, 2026-10-04 KST 확인)
- Anthropic — Frontier Safety Roadmap (2026-10-04 KST 확인)
한 줄 체크: 에이전트가 읽고 초안을 만드는 일과, 사람이 승인한 뒤 좁은 권한으로 한 번 실행하는 일을 분리하고, 재시도 전에는 반드시 결과부터 조회하세요.
답글 남기기