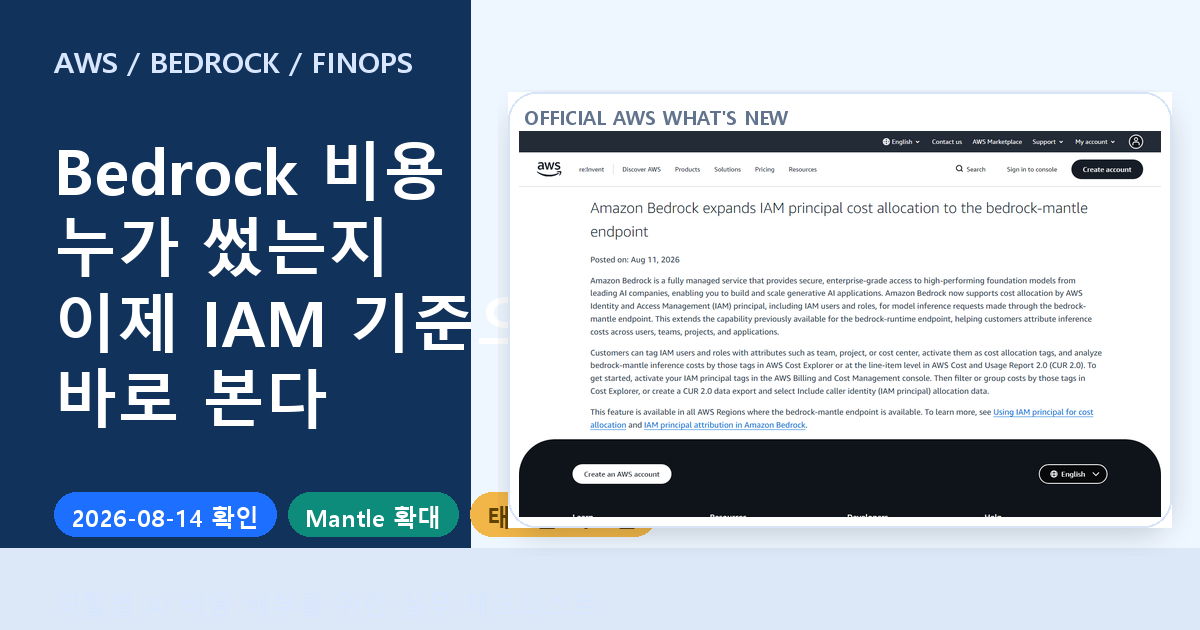
Amazon Bedrock 비용 추적은 ‘누가 썼는지’, ‘어느 애플리케이션이 썼는지’, ‘어느 요청이 비쌌는지’를 한 도구로 모두 해결하려 하지 않는 데서 시작합니다. AWS의 현재 안내는 IAM principal attribution, 애플리케이션 귀속, 요청별 메타데이터·호출 로그를 서로 다른 목적에 맞춰 조합하는 방식입니다.
먼저 월간 청구 기준의 담당자·팀 비용은 IAM principal attribution으로 Cost Explorer 또는 CUR 2.0에서 봅니다. 애플리케이션 단위는 endpoint에 맞는 inference profile 또는 Project를 고르고, 프롬프트·실험 단위는 요청 메타데이터와 model invocation logs로 봅니다. 이 글은 2026년 9월 17일 KST AWS 공식 문서를 다시 읽어 갱신했으며, 아래 예시는 실제 계정 결과가 아닌 가상 운영 예시입니다.
30초 선택표: 추적 질문에 맞는 수단
| 알고 싶은 질문 | 우선 수단 | 확인 위치·한계 |
|---|---|---|
| 누구·어느 팀이 청구 비용을 만들었나? | IAM principal attribution + principal/session tag | Cost Explorer·CUR 2.0, usage type별 일 단위 집계 |
| 어느 제품·워크로드 비용인가? | Application inference profile(runtime) 또는 Project(mantle) | Cost Explorer·CUR 2.0의 집계 청구 비용 |
| 어느 프롬프트·실험이 토큰을 썼나? | requestMetadata + model invocation logging | 로그의 요청별 토큰; 요금표로 계산하면 추정치 |
| 청구 금액과 요청별 분석을 함께 보려면? | 청구 귀속 수단 + 요청 로그를 병행 | CUR은 요청 ID 행을 만들지 않으므로 모델·usage type·기간 기준으로 조정 |
핵심 제약: Cost Explorer와 CUR 2.0의 native 귀속은 요청별 비용 행을 제공하지 않습니다. 반대로 요청 메타데이터는 청구서의 cost allocation tag가 아니며, 호출 로그가 켜진 리전에만 남습니다.
1. IAM 기준: 사람·역할·팀 비용을 청구 데이터에서 보기
Bedrock은 모든 inference request의 IAM user 또는 role identity를 자동으로 기록합니다. 이 identity는 Cost Explorer와 CUR 2.0으로 흘러가며, API 호출 코드를 바꾸지 않아도 됩니다. 추가로 Team, Department, CostCenter 같은 principal tag를 붙이면 조직 축으로 묶어 볼 수 있습니다.
- 공유 role, 개별 role, 서비스 role을 먼저 목록화합니다. 공용 gateway role 하나로 호출하면 청구 데이터에는 그 gateway가 호출자로 보입니다.
- 팀·비용센터처럼 세션마다 바뀌지 않는 값은 principal tag로, 사용자·테넌트처럼 공유 role 안에서 달라지는 값은 STS session tag로 설계합니다.
- Billing and Cost Management의 Cost allocation tags에서 IAM principal 유형 태그를 활성화합니다.
- CUR 2.0을 새로 만들거나 갱신할 때 caller identity ARN 포함 옵션을 실제로 선택합니다. 이전 export는 이 데이터를 소급해 추가하지 않습니다.
- Bedrock 호출 뒤 최대 24시간의 반영 시간을 둔 다음 Cost Explorer와 CUR 2.0에서 tag·identity가 보이는지 같은 날짜·계정·리전 조건으로 확인합니다.
태그는 활성화 전 비용에 소급 적용되지 않으며, IAM principal이 Bedrock을 한 번 호출한 뒤 Billing에 나타납니다. session tag는 같은 키의 principal tag보다 우선합니다. STS trust policy에 sts:TagSession 허용이 없으면 session tag가 흐르지 않는 점도 함께 점검하세요.
2. 애플리케이션 기준: runtime과 mantle을 구분하기
애플리케이션 또는 워크로드 비용은 호출 endpoint에 따라 도구를 나눕니다. bedrock-runtime의 InvokeModel·Converse·Chat Completions에는 application inference profile을, bedrock-mantle의 Responses·Chat Completions에는 Project를 사용합니다. IAM 기준과 함께 쓰면 ‘팀 안의 누가’와 ‘어느 앱’이라는 두 축을 동시에 볼 수 있습니다.
기존 글에서 주의 대상으로 다뤘던 mantle 범위는 이제 현행 IAM principal attribution 가이드에서 runtime과 mantle 모두 지원한다고 명시됩니다. 다만 inference profile과 Project는 서로 같은 endpoint에 적용되지 않으므로, 호출 경로를 확인하지 않고 태그 방식부터 고르면 비용이 예상 축으로 보이지 않을 수 있습니다.
3. 요청별 기준: request metadata와 호출 로그
프롬프트·기능 플래그·A/B 실험처럼 호출마다 달라지는 값은 requestMetadata를 씁니다. runtime endpoint의 InvokeModel, InvokeModelWithResponseStream, Converse, ConverseStream에서 지원하며, 요청당 최대 16개 key-value 항목을 넣을 수 있습니다. metadata는 model invocation logs에 기록되므로 해당 리전에서 logging을 먼저 켜야 합니다.
이 방식은 요청별 토큰을 기반으로 빠르게 추정할 수 있지만, 실제 청구 비용과 자동으로 같아지지 않습니다. 할인·약정·배치 가격·무료 티어·provisioned throughput을 요금표 계산에 반영하지 않으면 차이가 납니다. mantle endpoint에서는 request metadata와 invocation logging이 현재 지원되지 않으므로, native 청구 귀속에는 Project·Workspace 같은 해당 수단을 검토하세요.
가상 검증 예시: 같은 AI 비용을 두 층으로 확인하기
가상 예시: ‘고객지원 챗봇’과 ‘문서 요약 기능’이 한 AWS 계정의 Bedrock을 함께 쓴다고 가정합니다. 챗봇 gateway는 사용자별 session tag(Team=Support)를 전달하고, 요약 기능 role에는 Team=Product principal tag를 둡니다. 두 앱 모두 같은 달에 호출한 뒤 Cost Explorer에서는 Team별 일 단위 청구 비용을 비교합니다.
요약 기능에서 특정 실험의 토큰 급증 원인을 찾아야 하면 runtime 호출에 feature, experiment request metadata를 넣고 invocation logs에서 호출 수·입출력 토큰을 집계합니다. 이후 CUR 2.0의 같은 모델·usage type·기간과 비교해 차이를 기록합니다. 이 비교는 로그의 요청별 설명력과 청구서의 정확성을 연결하는 절차이며, 두 값을 요청 ID로 1:1 조인했다는 뜻은 아닙니다.
운영 전 체크리스트
- 보고 질문을 하나로 고정했는가: 사용자/팀, 앱, 요청·실험 중 무엇이 우선인가
- 실제 endpoint가 runtime인지 mantle인지 확인했는가
- IAM principal tag와 session tag의 책임 범위·키 충돌 규칙을 정했는가
- Cost allocation tag 활성화 이후 신규 비용만 검증 대상으로 삼았는가
- CUR 2.0을 쓴다면 caller identity ARN과 필요한 tag가 들어가는 새 export인지 확인했는가
- 요청 metadata에는 개인정보·자격 증명 같은 민감 값을 넣지 않았는가
- invocation logging의 계정·리전·S3 또는 CloudWatch Logs 보존·접근 권한을 확인했는가
- 추정 토큰 비용과 청구 비용을 같은 기간·모델·usage type에서 조정한다는 기준을 문서화했는가
FinOps 흐름으로 연결하기
AI 비용 급증을 먼저 알리고 원인을 좁힐 때는 Bedrock 비용 급증 알림 가이드를, Cost Explorer에서 비교 조건을 고정하는 방법은 Cost Explorer 비용 조사 가이드를 참고하세요. 장기 청구 데이터와 identity 열 확인은 CUR 2.0 Data Exports 가이드, 태그 활성화의 일반 원칙은 AWS 비용 할당 태그 월간 보고 가이드, 전체 순서는 AWS 비용 관리 시작 가이드에서 이어집니다.
공식 출처와 확인일
- Amazon Bedrock — Track usage and costs — 발행·수정일 미표시, 2026-09-17 KST 확인
- Amazon Bedrock — IAM principal attribution — 발행·수정일 미표시, 2026-09-17 KST 확인
- Amazon Bedrock — Per-request metadata tagging — 발행·수정일 미표시, 2026-09-17 KST 확인
- Amazon Bedrock — Model invocation logging — 발행·수정일 미표시, 2026-09-17 KST 확인
- AWS Data Exports — What is AWS Data Exports? — 발행·수정일 미표시, 2026-09-17 KST 확인
기능 지원 범위·리전·가격·데이터 반영 시간은 바뀔 수 있습니다. 운영 배부 규칙을 확정하기 전에는 자신의 계정·리전에서 호출 방식과 billing data를 표본으로 확인하세요. 이 글은 회계·계약상 배부 기준을 정하는 조언이 아닙니다.
답글 남기기